유출된 계정만 3370만개…쿠팡, 소비자·배달원 신상 네 번이나 털렸다
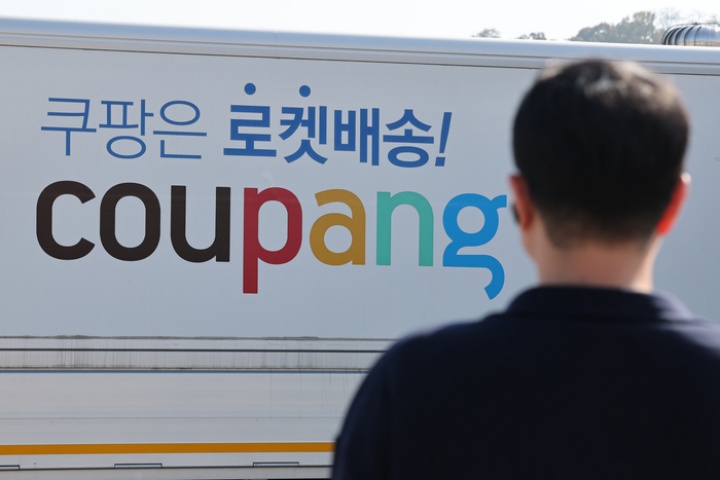
▲서울 시내의 한 쿠팡 물류센터 [연합뉴스]
-ISMS-P 인증 기업서 34건 유출사고/한창민 의원 “제도 보완 or 새 제도 도입 결단해야”-
[경상뉴스=민태식 선임기자] 쿠팡이 국가 인증 제도인 ISMS-P(정보보호 및 개인정보보호 관리체계 인증)를 두 차례 취득하고도 4건의 개인정보 유출 사고를 낸 것으로 확인됐다.
30일 국회 정무위원회 소속 사회민주당 한창민 의원이 개인정보보호위원회로부터 제출받은 자료에 따르면, 쿠팡은 2021년과 2024년 두 차례 ISMS-P 인증을 받았지만 이후 올해까지 네 차례의 유출 사고를 냈다.
ISMS-P 인증이란 과기정통부와 개인정보보호위원회가 공동으로 운영하는 국내 유일의 정보보호 및 개인정보보호 관리체계 인증제도를 말한다.
2018년 과학기술정보통신부의 ‘정보보호 관리체계 인증(ISMS)’과 개인정보위의 ‘개인정보보호 관리체계 인증(PIMS)’을 통합해 만들었다.
쿠팡은 로켓배송과 쿠팡이츠 등을 포함한 ‘쿠팡 서비스’ 전체를 대상으로 2021년 3월 ISMS-P 최초 인증을 받은 데 이어 2024년 3월 갱신 인증도 받았다. 전년도 정보통신서비스 부문 매출액이 100억원 이상인 기업에 해당해 ISMS-P 인증 의무 대상이다.
문제는 인증 취득 이후에도 쿠팡의 유출 사고가 이어지고 있다는 점이다.
우선 2021년 10월에는 앱 업데이트 테스트 소홀로 14건의 유출 사고가 발생했다. 2020년 8월부터 2021년 11월까지는 쿠팡이츠 배달원 13만5000명의 개인정보가 털렸다.
2023년 12월에는 쿠팡이 운영하는 판매자 전용 시스템 ‘윙(Wing)’에서 로그인 시 특정 판매자에게만 보였어야 할 주문자·수취인 2만2440명의 개인정보가 다른 판매자에게 노출됐다.
이달에는 이름, 이메일 주소, 배송지 주소, 배송지 전화번호 등 3370만개의 고객 계정이 외부로 유출된 사실이 드러났다.
쿠팡은 “해외 서버를 통해 올해 6월 24일부터 무단으로 개인정보에 접근한 것으로 추정된다”며 “결제 정보, 신용카드 번호, 로그인 정보는 노출되지 않았다”고 밝혔다.
일각에서는 ISMS-P 제도의 사전 예방 효과 여부에 대한 지적도 나온다. 개인정보위가 장관급 중앙행정기관으로 격상된 2020년 이후부터 이달까지 총 27개의 ISMS-P 인증 기업에서 34건의 개인정보 유출 사고가 발생했기 때문.
한창민 의원은 “국정감사에서도 지적했듯이 개인정보 유출 사전 예방 제도로서 ISMS-P 인증의 효과에 강한 의구심이 든다”며 “개인정보위는 인증 제도를 보완할지, 새로운 예방 제도를 도입할지 결단해야 한다”고 말했다.